IA générative en entreprise : 5 usages concrets qui créent de la valeur en 2026
De nombreuses entreprises ont déjà testé ChatGPT, des copilotes ou des outils d’automatisation. Le vrai défi de 2026 n’est plus l’expérimentation : c’est de transformer ces essais en bénéfices mesurables gain de temps, meilleure qualité de service, accélération de la production de contenu, support client ou analyse documentaire. L’IA générative est devenue une priorité opérationnelle. Sa sécurité et sa fiabilité restent toutefois essentielles. Le NIST a d’ailleurs publié des recommandations précises sur les risques d’attaques adverses contre les systèmes d’IA, notamment dans son rapport Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations (NIST AI 100-2e2025) et le profil dédié à l’IA générative du AI Risk Management Framework.
Voici cinq leviers concrets pour passer des tests aux résultats.
1.Identifier les tâches répétitives à fort potentiel d’automatisation
Commencez par cartographier les activités chronophages à faible valeur ajoutée : rédaction de mails types, résumés de documents, classification de tickets support, génération de premiers jets de contenu marketing, extraction d’informations de contrats ou de factures. Ces tâches offrent un ROI rapide car elles sont volumineuses, standardisées et mesurables.
Anecdote tech : Klarna a déployé un assistant IA (basé sur OpenAI) qui, dès le premier mois, a traité 2,3 millions de conversations clients, soit deux tiers de l’ensemble des chats. L’outil a fait le travail équivalent de 700 agents à temps plein. Réduit le temps de résolution moyen de 11 minutes à moins de 2 minutes, diminué de 25 % les demandes répétées et généré une estimation de 40 millions de dollars d’économies annuelles (chiffres montés jusqu’à environ 60 millions dans les mises à jour ultérieures). La satisfaction client est restée au niveau des agents humains.
Ce type de cas montre que le succès vient souvent d’un périmètre étroit et bien défini, plutôt que d’une ambition trop large dès le départ.
2.Protéger les données confidentielles avant d’utiliser une IA externe
Ne jamais coller de données sensibles dans un outil public. Utilisez des solutions enterprise avec isolation des données, chiffrement, contrôles d’accès stricts et options de déploiement privé ou hybride (on-premise, VPC, ou modèles open-source contrôlés). Mettez en place des politiques de data loss prevention (DLP) et anonymisez ou pseudonymisez les informations avant envoi.
Le NIST insiste sur les risques de fuite de données via des attaques d’extraction ou d’injection de prompts, particulièrement critiques pour les systèmes génératifs.
3. Mesurer les résultats avec des indicateurs précis
Sans KPI clairs, l’IA reste une boîte noire. Définissez dès le départ :
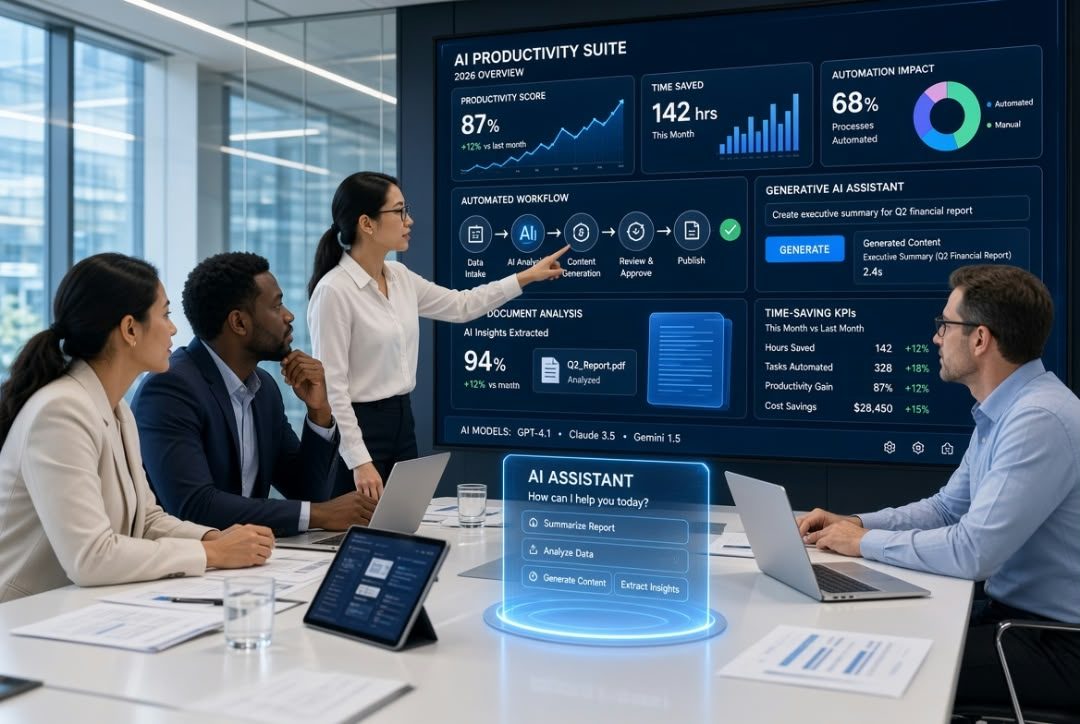
Temps gagné par tâche ou par collaborateur
Taux d’automatisation
Qualité (taux d’erreur, score de satisfaction client, précision des extractions)
Impact business (coût évité, accélération de la production, revenu additionnel)
Les entreprises qui réussissent suivent ces indicateurs de façon continue et ajustent les cas d’usage en fonction des données réelles, pas des promesses initiales.
4. Former les équipes à vérifier les réponses produites par l’IA
L’IA hallucine, omet des nuances ou reproduit des biais. La vérification humaine reste indispensable, surtout sur les contenus à fort enjeu (juridique, financier, client). Formez les équipes à :
Poser des prompts structurés
Cross-checker les faits
Détecter les incohérences
Documenter les corrections pour améliorer le système
Cette « human-in-the-loop » culture transforme l’IA d’un outil de production brute en amplificateur de qualité.
5. Mettre en place une gouvernance pour éviter les usages non maîtrisés
Sans cadre, le shadow AI prolifère et multiplie les risques. Créez une gouvernance légère mais claire :
Catalogue des outils autorisés
Politiques d’usage (données autorisées / interdites)
Processus d’approbation des nouveaux cas d’usage
Revue périodique des risques (alignée sur le NIST AI RMF et sa taxonomie des attaques adverses : injection de prompts, empoisonnement de données, fuites de confidentialité, etc.)
Une gouvernance bien conçue n’étouffe pas l’innovation : elle la rend scalable et défendable.
Imagine
En somme, la différence entre les entreprises qui « jouent avec l’IA » et celles qui en tirent de la valeur réelle se joue sur ces cinq points : ciblage précis des tâches, protection des données, mesure rigoureuse, formation à la vérification et gouvernance. L’IA générative n’est plus un gadget de laboratoire. C’est un levier opérationnel, à condition de l’aborder avec méthode, sécurité et discipline de mesure. Les recommandations du NIST offrent un cadre solide pour gérer les risques tout en capturant les bénéfices.
Sources principales :
NIST AI 100-2e2025 – Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations (mars 2025)
NIST – Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile (NIST AI 600-1)
Klarna – Annonce et mises à jour sur son AI assistant (février 2024 et rapports financiers ultérieurs)
Analyses BCG, McKinsey et études de ROI GenAI 2025-2026 sur l’adoption et la valeur mesurable en entreprise